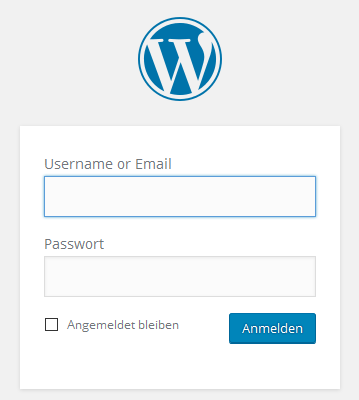
Fast untergegangen ist bei mir die Neuigkeit, dass man sich in WordPress 4.5 in Zukunft auch mit der Kombination E-Mail & Passwort einloggen kann und nicht wie bisher nur mit dem Benutzernamen & Passwort. Es wird also beides möglich sein.
Dipl.-Geographin Thordis Bonfranchi-Simović arbeitet seit Januar 2004 mit WordPress. Bei der perun.net webwork gmbh betreut, optimiert und wartet sie die WordPress-Projekte der Kunden. Ebenso leitet sie WordPress-Workshops und pflegt das WordPress-Handbuch.
Das heißt also, wenn man bisher aus Sicherheitsgründen den Admin-Login-Namen in irgendetwas nicht Erratbares geändert hat, muss man jetzt auch noch eine nicht erratbare Mail-Adresse verwenden…? (Auch wenn die Gefahr bei einem guten Passwort und Limit Login Attempts eh recht gering sein dürfte.)
Ich hoffe nur, dass man das deaktivieren kann, sonst gäbe es ein weiteres “Feature”, welches nicht unbedingt positiv ist…
Na das ist ja ein riesen Rückschritt in punkto Sicherheit!
Aber wenn man unbedingt was gutes darin finden würde, weiß man jetzt wenigstens wie gut einen der Hacker kennt….
@cimddwc / @Chris / @tom
Wieso ist der Loginname und/oder die LoginMail (ausgerechnet) bei WP ein Problem ?
Gibt es irgendeinen plausiblen Grund dafür ?
WordPress könnte in Zukunft viele Webprojekte antreiben, ohne dass die Betreiber davon wissen. KI-Agenten übernehmen die Bedienung, das CMS rückt in den Hintergrund und wird unsichtbar. Was passiert allerdings mit den Plugins, der Community und digitaler Selbstständigkeit?
KI-Modelle sind zuvorkommend, und genau das ist bei strategischen Entscheidungen das Problem. Ich habe vier Systemprompts gebaut, die ChatGPT, Claude, Gemini und Grok zu kritischen Mentoren machen.
Widget Logic war praktisch, aber für meine Hobbyprojekte keine gute Lösung mehr. Deshalb habe ich mit mehreren KI-Modellen einen schlanken Nachfolger entwickelt: Widget Conditional Tags steuert klassische WordPress-Widgets per Conditional Tags, AND, OR und Negation. Bewusst ohne eval().


Das heißt also, wenn man bisher aus Sicherheitsgründen den Admin-Login-Namen in irgendetwas nicht Erratbares geändert hat, muss man jetzt auch noch eine nicht erratbare Mail-Adresse verwenden…? (Auch wenn die Gefahr bei einem guten Passwort und Limit Login Attempts eh recht gering sein dürfte.)
[…] Sourced through Scoop.it from: http://www.perun.net […]
Ich hoffe nur, dass man das deaktivieren kann, sonst gäbe es ein weiteres “Feature”, welches nicht unbedingt positiv ist…
Na das ist ja ein riesen Rückschritt in punkto Sicherheit!
Aber wenn man unbedingt was gutes darin finden würde, weiß man jetzt wenigstens wie gut einen der Hacker kennt….
@cimddwc / @Chris / @tom
Wieso ist der Loginname und/oder die LoginMail (ausgerechnet) bei WP ein Problem ?
Gibt es irgendeinen plausiblen Grund dafür ?